एक बग आपका Bitcoin खाली न कर सके: 2-of-3 मल्टीसिग कैसे काम करता है
Coldcard से निकासी ने दिखाया कि विफलता का एक अकेला बिंदु क्या कीमत लेता है। अलग-अलग निर्माताओं में बँटा 2-of-3 मल्टीसिग उसे हटा देता है, बशर्ते आप वह फ़ाइल सहेजें जिसे ज़्यादातर गाइड भूल जाते हैं: डिस्क्रिप्टर।
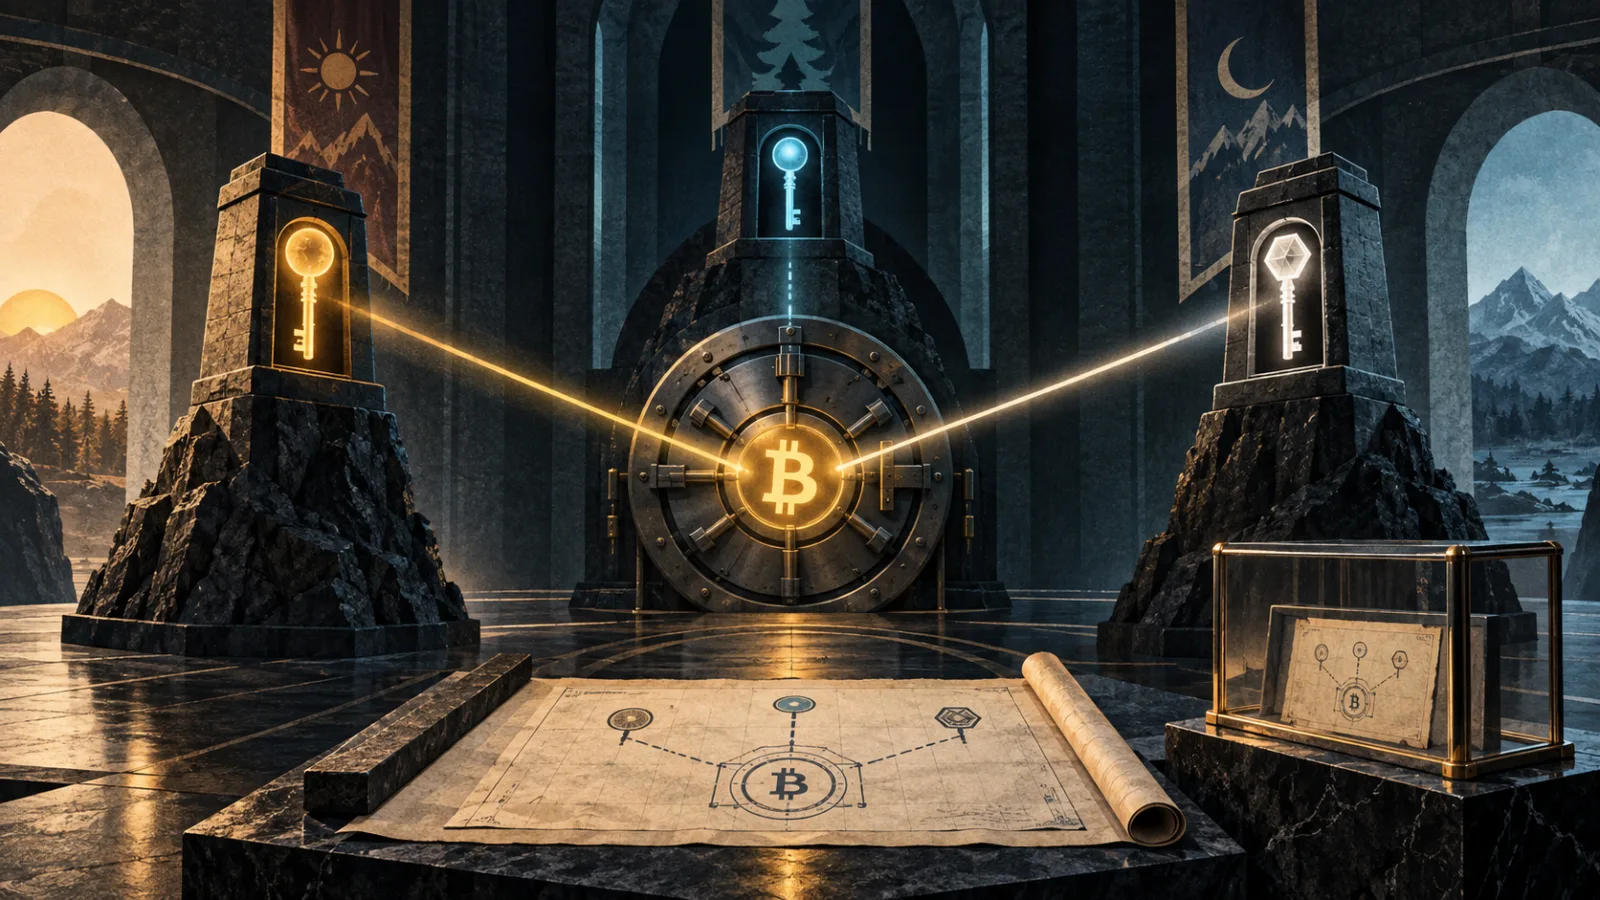
- 2-of-3 मल्टीसिग में तीन डिवाइस कुंजियाँ रखते हैं और कोई भी दो हस्ताक्षर करते हैं; Coldcard सीड दोष जैसा बग एक कुंजी बिगाड़ता है और कुछ नहीं खोता।
- रिकवरी के लिए दो सीड और डिस्क्रिप्टर चाहिए। वह फ़ाइल हर कुंजी के साथ रखें; उसके बिना तीनों सीड भी व्यवहार में काफ़ी नहीं हो सकतीं।
जब इस महीने एक फ़र्मवेयर बग ने हमलावरों को Coldcard वॉलेट से अनुमानित 1,367 BTC निकालने दिया, तो हमारे पाठकों का सवाल यह नहीं था कि क्या Bitcoin टूट गया। वह नहीं टूटा; हमने उस समय पूरी कार्यप्रणाली कवर की थी। सवाल ज़्यादा नुकीला था: बिटकॉइन को ऐसे कैसे रखा जाए कि कोई अकेला दोष, किसी भी कंपनी के किसी भी डिवाइस में, उसे न ले जा सके? Bitcoin का सबसे पुराना उत्तर आज भी सबसे अच्छा है, और वह प्रोटोकॉल में ही निर्मित है: मल्टीसिग्नेचर।
2-of-3 मल्टीसिग नियंत्रण को तीन कुंजियों में बाँटता है, हर कुंजी अपने अलग हार्डवेयर डिवाइस पर, और सिक्का हिलने से पहले उनमें से किन्हीं दो के हस्ताक्षर माँगता है। Coldcard प्रकरण को इस ढाँचे में दोबारा चलाइए: बग एक निर्माता के डिवाइस पर अनुमान लगाने योग्य सीड बनाता है, हमलावर आपकी तीन में से एक कुंजी निकाल लेता है, और कुछ नहीं पाता, क्योंकि अकेली कुंजी हस्ताक्षर नहीं कर सकती। चोरी के लिए अब एक साथ दो स्वतंत्र विफलताएँ चाहिए। वही गणित आपको खुद से भी बचाता है: आग, बाढ़ या न मिलने वाली दराज़ में एक डिवाइस खो दें, तो बची दो कुंजियाँ सिक्के फिर भी चला सकती हैं।
यह डिज़ाइन अपना वादा तभी निभाता है जब तीनों कुंजियाँ कोई कमज़ोरी साझा न करें, इसीलिए डिवाइस अलग-अलग निर्माताओं के होने चाहिए: अलग फ़र्मवेयर, अलग आपूर्ति शृंखलाएँ, अलग बग। एक आम व्यवस्था में तीन साइनर होते हैं जिन्हें Sparrow Wallet समन्वित करता है, एक मुफ़्त डेस्कटॉप सॉफ़्टवेयर (मौजूदा रिलीज़, जुलाई 2026) जो बैलेंस देखता है और लेन-देन तैयार करता है पर कोई कुंजी नहीं रखता। हर डिवाइस केवल अपनी विस्तारित सार्वजनिक कुंजी देता है; निजी कुंजियाँ कंप्यूटर को कभी नहीं छूतीं।
अब वह हिस्सा जिसे ज़्यादातर गाइड दबा देते हैं, और बिना हमले के मल्टीसिग फंड खोने का सबसे आम तरीक़ा। 2-of-3 वॉलेट की रिकवरी में दो सीड वाक्यांश नहीं लगते। लगते हैं दो सीड वाक्यांश और साथ में वॉलेट डिस्क्रिप्टर: वह छोटी फ़ाइल जो दर्ज करती है कि कौन-सी तीन कुंजियाँ साथ चलती हैं, व्युत्पत्ति पथ क्या हैं और स्क्रिप्ट किस प्रकार की है। उसके बिना, तीनों सीड रखने वाला व्यक्ति भी व्यवहार में वॉलेट दोबारा जोड़ने में असमर्थ रह सकता है। डिस्क्रिप्टर सीड की तरह गुप्त नहीं है (जो उसे पढ़े उसे आपका बैलेंस दिखता है, पर वह खर्च नहीं कर सकता), इसलिए नियम सरल है: डिस्क्रिप्टर की एक प्रति हर कुंजी बैकअप के साथ, हर स्थान पर रखें।
दो अंतिम अनुशासन तिजोरी रखने और तिजोरी रखने के भरोसे के बीच फ़र्क़ बनाते हैं। पहला, भरोसे से पहले परीक्षण: छोटी राशि भेजें, फिर दो डिवाइसों से उसे वापस खर्च करें, हर डिवाइस की अपनी स्क्रीन पर पता जाँचते हुए, असली रक़म आने से पहले। दूसरा, सौदे के बारे में ईमानदार रहें: मल्टीसिग समन्वय बढ़ाता है, विरासत की योजना कठिन करता है और शुल्क थोड़ा बढ़ाता है। मामूली होल्डिंग के लिए, पासफ़्रेज़ वाला एक अच्छा अकेला साइनर अब भी उचित विकल्प है। पर Coldcard प्रकरण ने एक सबक़ दिया है, तो वह यह कि «अच्छा बना» हर फ़र्मवेयर अपडेट पर दोहराया जाने वाला निर्णय है, और 2-of-3 उस निर्णय को आस्था पर दोहराना बंद करने का तरीक़ा है।
यह प्रकाशन बाज़ार विश्लेषण है, न कि खरीदने या बेचने की सिफ़ारिश।